Configurez vous-même l'authentification unique (SSO)
Les propriétaires d'une organisation configurent eux-mêmes le SSO, et vos membres se connectent par votre fournisseur d'identité. Le SSO reste une option payante.
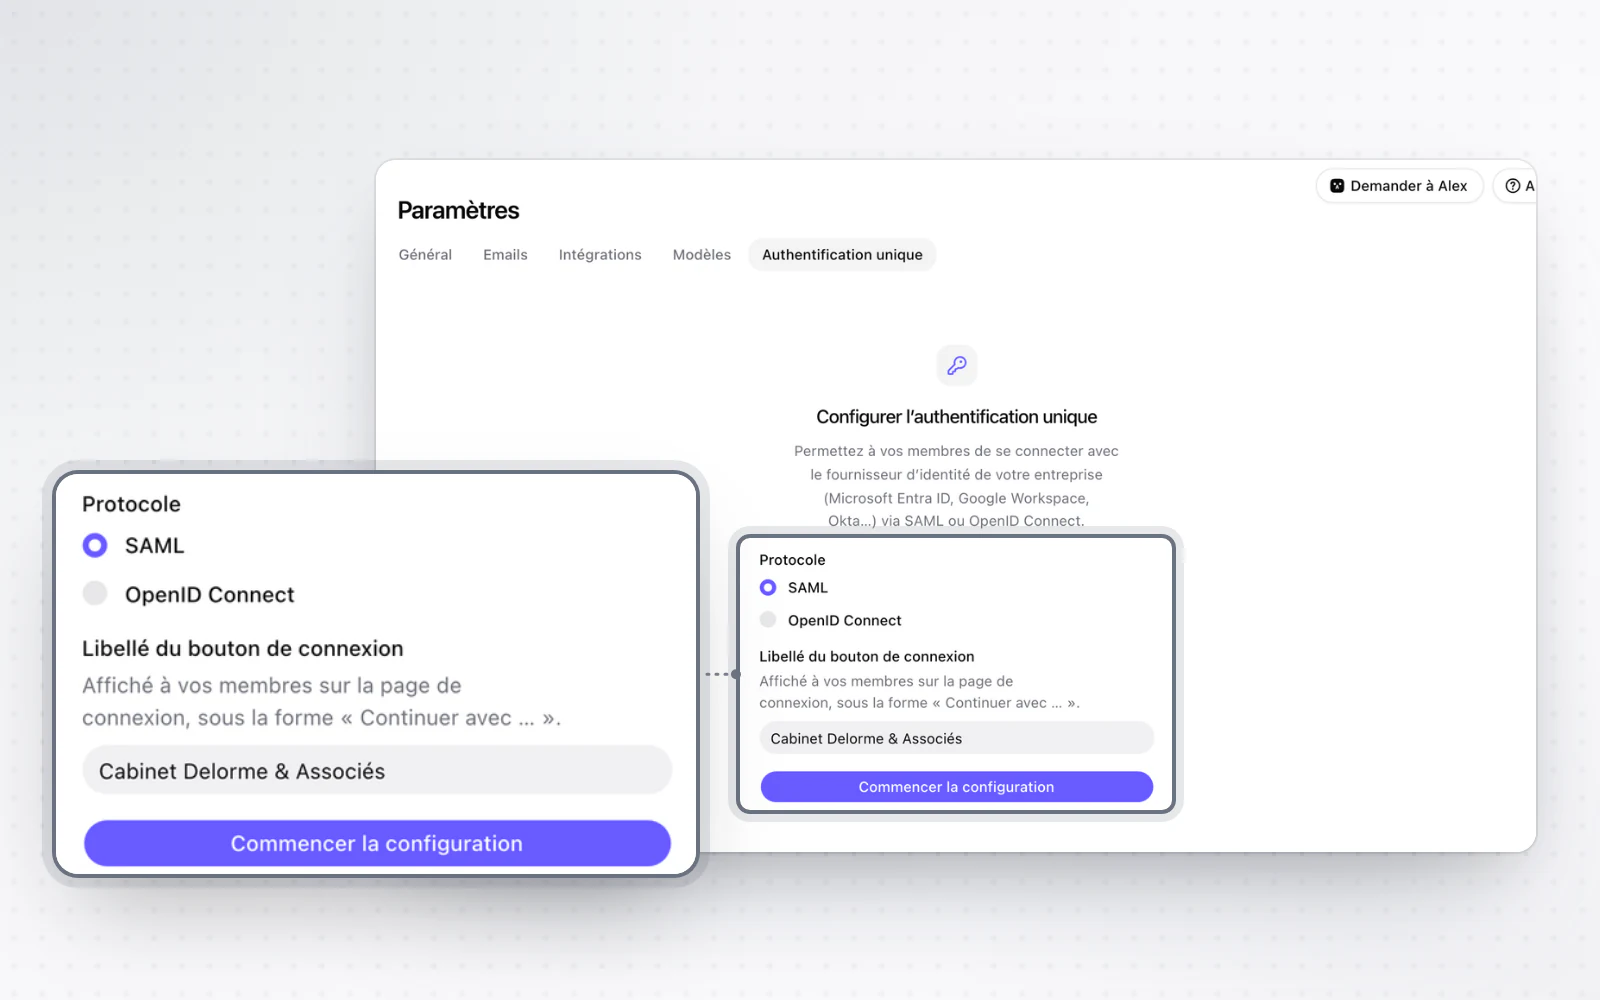
Mettez en place le SSO sans passer par nos équipes. Une fois l'option activée sur votre abonnement, les propriétaires configurent eux-mêmes le SSO en SAML ou en OpenID Connect, depuis les paramètres de l'organisation. Des guides pas à pas accompagnent Microsoft Entra ID, Okta et Google Workspace. Vérifiez vos domaines d'email par un enregistrement DNS, puis activez le SSO.
Vos membres passent par votre fournisseur d'identité
Vos membres se connectent avec le compte de votre organisation. Sur la page de connexion, une adresse email d'un domaine vérifié propose directement de continuer avec votre organisation. Vous pouvez aussi exiger le SSO : les connexions par mot de passe, Google ou Microsoft sont alors refusées pour ces domaines, et les comptes existants continuent simplement avec le SSO.